
Arbeitszeiten zu erfassen gehört zum betrieblichen Alltag. Dabei verarbeiten Unternehmen personenbezogene Daten ihrer Mitarbeitenden – etwa zu Arbeitsbeginn, Arbeitsende, Pausen und Überstunden. Deshalb müssen sie bei der Zeiterfassung auch die Vorgaben der Datenschutz-Grundverordnung (DSGVO) beachten.
Doch welche Arbeitszeitdaten dürfen Arbeitgeber erfassen? Wer darf darauf zugreifen und wie lange müssen oder dürfen die Daten gespeichert werden? Dieser Beitrag erklärt die wichtigsten Datenschutzanforderungen, typische Fehler und die Schritte zu einer datenschutzgerechten Zeiterfassung.
Das Wichtigste in Kürze:
- Arbeitszeiterfassung und Datenschutz: Arbeitgeber müssen ein System zur Erfassung der Arbeitszeit einführen. Bei der Verarbeitung personenbezogener Arbeitszeitdaten gelten die Vorgaben der DSGVO.
- Personenbezogene Daten: Arbeitsbeginn, Arbeitsende, Pausen und Überstunden sind personenbezogene Daten, wenn sie einzelnen Mitarbeitenden zugeordnet werden können.
- Zugriff und Zweckbindung: Arbeitszeitdaten dürfen nur für rechtlich zulässige Zwecke verarbeitet werden. Zugriff sollten ausschließlich entsprechend berechtigte Personen erhalten.
- Speicherung und Löschung: Arbeitszeitdaten dürfen nicht unbegrenzt gespeichert werden. Unternehmen müssen die erforderlichen Aufbewahrungsfristen und Löschregeln festlegen und dabei gesetzliche Pflichten berücksichtigen.
- Verantwortung des Arbeitgebers: Unternehmen müssen geeignete technische und organisatorische Maßnahmen treffen und die Einhaltung der Datenschutzanforderungen nachweisen können.
Warum unterliegt die Arbeitszeiterfassung dem Datenschutz?
Bei der Arbeitszeiterfassung werden personenbezogene Daten verarbeitet, die einzelnen Mitarbeitenden zugeordnet werden können. Dazu gehören beispielsweise Arbeitsbeginn, Arbeitsende, Pausenzeiten und Überstunden. Diese Informationen können auch Rückschlüsse auf Anwesenheit und Arbeitsverhalten ermöglichen. Deshalb gelten für ihre Verarbeitung die Anforderungen der Datenschutz-Grundverordnung (DSGVO).
Das gilt nicht nur für digitale Zeiterfassungssysteme und Apps. Auch handschriftliche Stundenzettel können unter die DSGVO fallen, wenn sie Teil eines strukturierten Ablagesystems sind. Arbeitgeber müssen daher unabhängig von der Erfassungsmethode sicherstellen, dass Arbeitszeitdaten für rechtlich zulässige Zwecke verarbeitet, vor unbefugtem Zugriff geschützt und die Mitarbeitenden angemessen informiert werden.
Welche Datenschutzanforderungen stellt die DSGVO an Zeiterfassungssysteme?
Wer Arbeitszeiten erfasst, muss die Datenschutzgrundsätze der DSGVO beachten. Sie gelten unabhängig davon, ob Unternehmen eine digitale Zeiterfassungssoftware, eine App, ein Terminal oder ein papierbasiertes Verfahren verwenden. Besonders wichtig sind folgende Anforderungen:
- Rechenschaftspflicht: Unternehmen müssen nachweisen können, dass sie die Datenschutzanforderungen einhalten. Dazu gehören nachvollziehbare Zuständigkeiten, dokumentierte Verfahren und geeignete Schutzmaßnahmen.
- Zweckbindung: Arbeitszeitdaten dürfen nur für festgelegte, eindeutige und rechtmäßige Zwecke erhoben werden – beispielsweise zur Arbeitszeitdokumentation oder Entgeltabrechnung. Eine Nutzung für andere Zwecke muss gesondert rechtlich geprüft werden.
- Datenminimierung: Erfassen Sie nur die personenbezogenen Daten, die für den jeweiligen Zweck erforderlich sind. Zusätzliche Angaben wie Standortdaten sollten nicht ohne konkreten Bedarf erhoben werden.
- Transparenz: Informieren Sie Ihre Mitarbeitenden verständlich darüber, welche Arbeitszeitdaten verarbeitet werden, warum dies geschieht, wie lange sie gespeichert werden und wer darauf zugreifen kann.
- Integrität und Vertraulichkeit: Schützen Sie Arbeitszeitdaten durch geeignete technische und organisatorische Maßnahmen. Dazu gehören insbesondere angemessene Zugriffsberechtigungen und Schutz vor unbefugtem Zugriff.
- Speicherbegrenzung: Bewahren Sie personenbezogene Arbeitszeitdaten nicht länger als erforderlich auf. Berücksichtigen Sie dabei gesetzliche Aufbewahrungspflichten und legen Sie passende Löschregeln fest.
Zweckbindung und Datensparsamkeit bei der Datenerfassung
Bevor Sie ein Zeiterfassungssystem einführen, sollten Sie festlegen, welche Arbeitszeitdaten für welchen Zweck benötigt werden. Dazu gehören beispielsweise die Dokumentation der Arbeitszeiten, die Entgeltabrechnung oder die Zuordnung von Arbeitsstunden zu Projekten. Für jede Verarbeitung muss eine geeignete Rechtsgrundlage vorliegen.
Eine zusätzliche Nutzung der Arbeitszeitdaten, etwa zur Leistungs- oder Verhaltenskontrolle, ist nicht automatisch zulässig. Sie muss gesondert rechtlich geprüft werden. Eine Einwilligung ist dabei nicht grundsätzlich erforderlich und im Beschäftigungsverhältnis aufgrund des Abhängigkeitsverhältnisses besonders sorgfältig zu bewerten.
Auch bei der Datenerhebung gilt: So viele Daten wie nötig, so wenige wie möglich. Prüfen Sie deshalb, ob zusätzliche Angaben wie Projektzuordnungen, GPS-Standortdaten oder Freitextnotizen für den jeweiligen Zweck tatsächlich erforderlich sind.
Mit TimO lassen sich Zugriffsberechtigungen über Rollen und Rechte steuern und unterschiedliche Erfassungswege nutzen. Welche Daten im Unternehmen verarbeitet werden sollen, muss der Arbeitgeber anhand seiner betrieblichen Anforderungen und Datenschutzpflichten festlegen.
Weitere Datenschutzprinzipien im Detail
Transparenz: Informieren Sie Ihre Mitarbeitenden verständlich darüber, welche Arbeitszeitdaten erfasst werden, zu welchen Zwecken sie verarbeitet werden und welche Empfänger oder Personengruppen Zugriff erhalten. Ändern sich die Verarbeitungszwecke, müssen auch die entsprechenden Informationspflichten beachtet werden.
Integrität und Vertraulichkeit: Ein Berechtigungskonzept mit abgestuften Zugriffsrechten hilft, Arbeitszeitdaten vor unbefugtem Zugriff zu schützen. Ergänzend sind geeignete technische und organisatorische Sicherheitsmaßnahmen erforderlich. Welche Maßnahmen angemessen sind, hängt unter anderem von den eingesetzten Systemen und den Risiken der Datenverarbeitung ab.
Speicherbegrenzung: Unternehmen sollten festlegen und dokumentieren, wie lange unterschiedliche Arbeitszeitdaten benötigt werden. Dabei müssen gesetzliche Aufbewahrungspflichten berücksichtigt werden. Nach Ablauf der maßgeblichen Fristen sind Daten zu löschen, sofern keine andere Rechtsgrundlage ihre weitere Speicherung erlaubt.
Rechenschaftspflicht: Arbeitgeber müssen die Einhaltung der Datenschutzanforderungen nachweisen können. Dazu gehören beispielsweise dokumentierte Verarbeitungszwecke, Zuständigkeiten, Berechtigungskonzepte und Schutzmaßnahmen. Eine Datenschutz-Folgenabschätzung (DSFA) ist zusätzlich erforderlich, wenn eine Verarbeitung voraussichtlich ein hohes Risiko für die Rechte und Freiheiten betroffener Personen mit sich bringt.
Welche personenbezogenen Daten werden bei der Zeiterfassung verarbeitet?
Bei der Zeiterfassung werden unterschiedliche personenbezogene Daten verarbeitet, sofern sie einzelnen Mitarbeitenden zugeordnet werden können. Dazu gehören insbesondere Arbeitsbeginn, Arbeitsende, Pausenzeiten und Überstunden. Je nach eingesetztem System und Verarbeitungszweck können weitere Informationen hinzukommen, beispielsweise Fehlzeiten, Projektzuordnungen oder Standortdaten.
Besondere Aufmerksamkeit erfordern GPS-Standortdaten und biometrische Verfahren. Standortdaten können Rückschlüsse auf Aufenthaltsorte und Bewegungen von Mitarbeitenden ermöglichen. Sie zählen jedoch nicht allein deshalb zu den besonderen Kategorien personenbezogener Daten nach Art. 9 DSGVO. Biometrische Daten, die zur eindeutigen Identifizierung einer Person verarbeitet werden, unterliegen dagegen den zusätzlichen Anforderungen dieses Artikels. Unternehmen müssen deshalb für jedes Erfassungsverfahren gesondert prüfen, welche Daten tatsächlich erforderlich sind und welche Datenschutzvorgaben gelten.
Datenschutzgerechte Zugriffskontrolle: Wer darf Zeiterfassungsdaten einsehen?
Arbeitszeitdaten dürfen nicht für alle Beschäftigten gleichermaßen einsehbar sein. Entscheidend ist das sogenannte Need-to-know-Prinzip: Personen erhalten nur Zugriff auf diejenigen Daten, die sie für ihre jeweiligen Aufgaben und rechtlich zulässigen Zwecke benötigen.
Je nach Organisation und Verantwortungsbereich können folgende Zugriffsrechte sinnvoll sein:
- Mitarbeitende: Einsicht in die eigenen Arbeitszeiten, Zeitkonten und gegebenenfalls Abwesenheiten.
- Vorgesetzte und Teamleitungen: Zugriff auf erforderliche Arbeitszeitdaten der ihnen zugeordneten Mitarbeitenden, beispielsweise zur Einsatzplanung oder Prüfung von Zeitbuchungen.
- Projektleitungen: Einsicht in projektbezogene Zeitdaten, soweit dies für die Projektsteuerung erforderlich und rechtlich zulässig ist.
- Personalabteilung: Zugriff auf die für Entgeltabrechnung, Personalverwaltung und Arbeitszeitkontrolle benötigten Daten.
- Betriebsrat: Einsichts- und Informationsrechte im Rahmen seiner gesetzlichen Aufgaben. Daraus ergibt sich kein uneingeschränkter Zugriff auf sämtliche personenbezogenen Arbeitszeitdaten.
- IT-Administration: Technische Zugriffsrechte, soweit sie für Administration, Wartung oder Fehlerbehebung erforderlich sind.
Ein rollenbasiertes Berechtigungskonzept hilft Unternehmen, diese Zugriffe nachvollziehbar zu steuern und unbefugte Einsichtnahmen zu vermeiden.
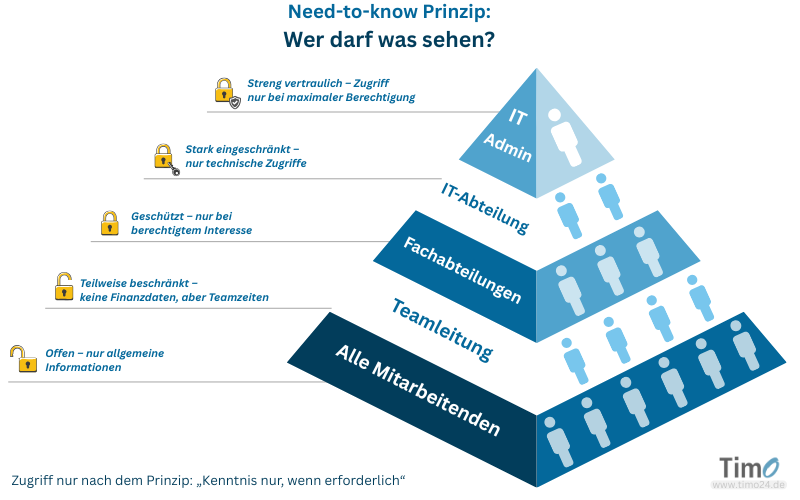
TimO unterstützt die Vergabe unterschiedlicher Rollen und Zugriffsrechte. Welche Berechtigungen einzelne Personen tatsächlich erhalten, muss das Unternehmen entsprechend seinen betrieblichen Aufgaben und datenschutzrechtlichen Anforderungen festlegen.
Wie lange dürfen Arbeitszeitdaten gespeichert werden?
Für die Speicherung von Arbeitszeitdaten gilt der Grundsatz der Speicherbegrenzung nach Art. 5 DSGVO: Personenbezogene Daten dürfen nur so lange aufbewahrt werden, wie sie für den jeweiligen Verarbeitungszweck erforderlich sind oder eine andere Rechtsgrundlage ihre weitere Speicherung erlaubt.
Gesetzliche Aufbewahrungsfristen müssen dabei berücksichtigt werden. Beispielsweise schreibt § 16 Abs. 2 Arbeitszeitgesetz (ArbZG) für bestimmte Arbeitszeitnachweise eine Aufbewahrung von mindestens zwei Jahren vor. Auch nach § 17 Mindestlohngesetz (MiLoG) müssen bestimmte Arbeitgeber Arbeitszeitaufzeichnungen mindestens zwei Jahre aufbewahren. Für abrechnungs- oder steuerrelevante Unterlagen können andere Fristen gelten.
Unternehmen sollten deshalb ein dokumentiertes Aufbewahrungs- und Löschkonzept erstellen. Darin wird festgelegt, welche Arbeitszeitdaten für welche Zwecke benötigt werden, welche Fristen gelten und wann Daten gelöscht oder gegebenenfalls anonymisiert werden können. Die konkreten Anforderungen hängen von der Art der Daten und den jeweiligen gesetzlichen Pflichten ab.
Mit einem System wie TimO lässt sich die Speicherfrist über ein konfigurierbares Löschkonzept automatisiert umsetzen. Administrator:innen können Regeln definieren, wann und welche Daten archiviert oder gelöscht werden – revisionssicher und DSGVO-konform.
Biometrische Zeiterfassung: Was ist datenschutzrechtlich erlaubt?
Bei der biometrischen Zeiterfassung werden Beschäftigte beispielsweise anhand ihres Fingerabdrucks oder durch Gesichtserkennung identifiziert. Werden biometrische Daten zur eindeutigen Identifizierung einer Person verarbeitet, zählen sie zu den besonderen Kategorien personenbezogener Daten nach Art. 9 DSGVO. Für ihre Verarbeitung gelten daher besonders strenge Voraussetzungen.
Arbeitgeber müssen prüfen, ob der Einsatz biometrischer Verfahren erforderlich und rechtlich zulässig ist. Eine ausdrückliche Einwilligung kann unter bestimmten Voraussetzungen eine Grundlage sein. Im Beschäftigungsverhältnis ist jedoch besonders sorgfältig zu prüfen, ob sie tatsächlich freiwillig erfolgt. Datenschutzaufsichtsbehörden betonen deshalb die Bedeutung einer gleichwertigen Alternative, etwa einer Zeiterfassung per Chipkarte oder App.
Auch die technische Umsetzung muss angemessene Schutzmaßnahmen vorsehen. Dazu gehören insbesondere ein begrenzter Zugriff, sichere Speicherverfahren und eine Prüfung der Datenschutzrisiken. Eine Datenschutz-Folgenabschätzung (DSFA) ist durchzuführen, wenn die geplante Verarbeitung voraussichtlich ein hohes Risiko für die Rechte und Freiheiten der Beschäftigten mit sich bringt.
Wichtig: Biometrische Zeiterfassung ist nicht grundsätzlich verboten. Da Arbeitszeiten jedoch auch ohne biometrische Merkmale erfasst werden können, ist ihre Erforderlichkeit besonders kritisch zu prüfen.
Ist die Zeiterfassung mit Fingerabdruck erlaubt?
Ja, aber nur unter strengen Voraussetzungen:
- Nur mit freiwilliger Einwilligung: Mitarbeitende dürfen nicht unter Druck gesetzt werden.
- Nur wenn eine gleichwertige Alternative angeboten wird (z. B. App, Terminal): Die Entscheidung für oder gegen die biometrische Methode darf keine Nachteile mit sich bringen.
- Nur wenn keine biometrischen Rohdaten gespeichert werden: Es dürfen ausschließlich verschlüsselte Hashwerte gespeichert werden.
- Nur mit besonderem Schutz gegen unbefugten Zugriff: Physische Sicherung der Geräte, Zwei-Faktor-Authentifizierung und Protokollierung der Zugriffe sind Pflicht.
- Nur mit dokumentierter Datenschutz-Folgenabschätzung (DSFA): Diese muss vor Inbetriebnahme durchgeführt und regelmäßig aktualisiert werden.
Mehr zur datenschutzkonformen Nutzung biometrischer Systeme erfahren Sie im Blogbeitrag: Ist die Zeiterfassung per Fingerabdruck erlaubt?
Besondere Schutzmaßnahmen für biometrische Daten
Wenn Sie biometrische Systeme einsetzen, müssen Sie zusätzlich dafür sorgen, dass:
- biometrische Hashwerte verschlüsselt und der Zugriff beschränkt wird,
- biometrische Daten getrennt von anderen Nutzerinformationen gespeichert werden,
- Sie regelmäßig eine Datenschutz-Folgenabschätzung gemäß Art. 35 DSGVO durchführen,
- und sämtliche Prozesse und Sicherheitsmaßnahmen lückenlos dokumentieren.
Tipp: Viele Unternehmen setzen daher lieber auf nicht-biometrische Zeiterfassungssysteme, z. B. per App oder RFID-Terminal.
Welche Rolle spielt der Betriebsrat bei der Einführung datenschutzkonformer Systeme?
Wenn Sie ein neues Zeiterfassungssystem einführen möchten, das personenbezogene Daten verarbeitet, hat der Betriebsrat ein Mitbestimmungsrecht nach § 87 Abs. 1 Nr. 6 BetrVG. Denn solche Systeme können das Verhalten oder die Leistung Ihrer Mitarbeitenden überwachen.
Dabei ist zu unterscheiden: Die gesetzliche Pflicht zur Arbeitszeiterfassung besteht unabhängig von der Zustimmung des Betriebsrats. Bei der konkreten Ausgestaltung des Zeiterfassungssystems bestehen jedoch Mitbestimmungsrechte. Das hat das Bundesarbeitsgericht in seinem Beschluss vom 13. September 2022 (Az. 1 ABR 22/21) klargestellt.
Für die betriebliche Umsetzung empfiehlt es sich deshalb, den Betriebsrat frühzeitig einzubeziehen und insbesondere folgende Fragen zu klären:
- Erfassungsverfahren: Wie werden Arbeitszeiten dokumentiert, beispielsweise per App, Browser oder Terminal?
- Zugriffsrechte: Welche Personen dürfen welche Arbeitszeitdaten einsehen und bearbeiten?
- Datennutzung: Für welche Zwecke dürfen die erfassten Informationen verwendet und ausgewertet werden?
- Datenschutz: Welche Regeln gelten für Speicherung, Löschung und den Einsatz zusätzlicher Funktionen wie Standorterfassung?
Eine Betriebsvereinbarung kann helfen, diese Punkte transparent und verbindlich zu regeln. Die datenschutzrechtlichen Pflichten des Arbeitgebers bleiben davon unberührt.
Wie setze ich als Unternehmen eine Zeiterfassung datenschutzkonform um?
Eine datenschutzgerechte Zeiterfassung beginnt bereits bei der Planung. Unternehmen müssen nicht nur ihre arbeitsrechtlichen Dokumentationspflichten, sondern auch die Anforderungen der DSGVO berücksichtigen. Entscheidend sind klare Verarbeitungszwecke, angemessene Schutzmaßnahmen und nachvollziehbare betriebliche Abläufe.
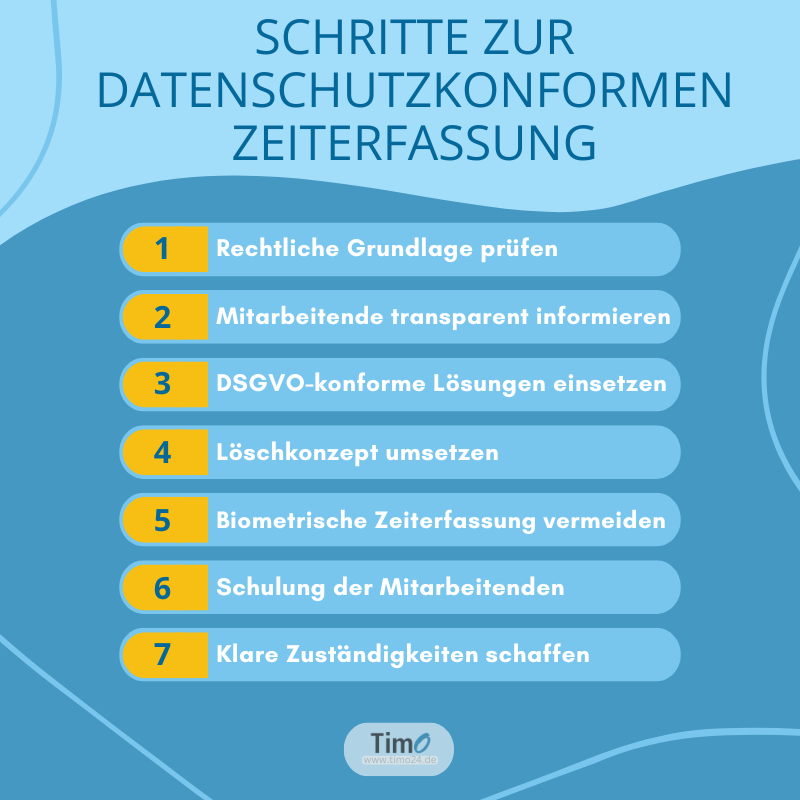
Checkliste für die datenschutzgerechte Einführung:
- Rechtsgrundlage und Zweck festlegen: Prüfen Sie, auf welcher rechtlichen Grundlage Arbeitszeitdaten verarbeitet werden und für welche konkreten Zwecke die Erfassung erforderlich ist.
- Mitarbeitende informieren: Erklären Sie verständlich, welche Daten erfasst werden, wie sie verwendet werden, wie lange sie gespeichert bleiben und welche Rechte die Beschäftigten haben.
- Zugriffsrechte festlegen: Bestimmen Sie, welche Beschäftigten, Vorgesetzten und Verwaltungsstellen welche Arbeitszeitdaten für ihre Aufgaben benötigen.
- Technische und organisatorische Schutzmaßnahmen umsetzen: Sorgen Sie beispielsweise für angemessene Zugriffssicherung, sichere Datenübertragung und geregelte administrative Berechtigungen.
- Aufbewahrung und Löschung regeln: Legen Sie fest, welche gesetzlichen Aufbewahrungsfristen gelten und wann Arbeitszeitdaten gelöscht werden müssen.
- Besondere Erfassungsverfahren prüfen: Bewerten Sie bei GPS-Standortdaten oder biometrischen Verfahren gesondert die Erforderlichkeit, Rechtsgrundlage und möglichen Datenschutzrisiken.
- Verantwortlichkeiten und Abläufe dokumentieren: Klären Sie die Aufgaben von Personalabteilung, IT und gegebenenfalls Datenschutzbeauftragten. Informieren und schulen Sie die beteiligten Personen entsprechend ihren Aufgaben.
Wichtig: Eine Zeiterfassungssoftware kann die technische Umsetzung unterstützen. Ob die Verarbeitung personenbezogener Arbeitszeitdaten datenschutzrechtlich zulässig ist, hängt jedoch auch von der konkreten Nutzung und den organisatorischen Maßnahmen des Unternehmens ab.
Was passiert bei Verstößen gegen die DSGVO in der Zeiterfassung?
Verstöße gegen die Datenschutz-Grundverordnung können für Unternehmen rechtliche und finanzielle Folgen haben. Werden Arbeitszeitdaten beispielsweise ohne ausreichende Rechtsgrundlage verarbeitet, unbefugt offengelegt oder nicht angemessen geschützt, können Datenschutzaufsichtsbehörden Maßnahmen anordnen und unter bestimmten Voraussetzungen Bußgelder verhängen.
Je nach Art des Verstoßes sieht Art. 83 DSGVO unterschiedliche Bußgeldrahmen vor. Bei besonders schwerwiegenden Verstößen können Geldbußen von bis zu 20 Millionen Euro oder 4 % des weltweiten Jahresumsatzes des vorangegangenen Geschäftsjahres verhängt werden – je nachdem, welcher Betrag höher ist. Die tatsächliche Höhe hängt unter anderem von der Schwere, Dauer und den Umständen des Verstoßes ab.
Besondere Risiken entstehen beispielsweise durch unzulässige Auswertungen zur Leistungs- oder Verhaltenskontrolle, unzureichend geschützte Zugriffsrechte oder eine Speicherung über die zulässige Dauer hinaus. Unternehmen können solche Risiken reduzieren, indem sie Verarbeitungszwecke klar festlegen, angemessene Schutzmaßnahmen umsetzen und ihre Datenschutzprozesse regelmäßig überprüfen.
Wer kontrolliert die Umsetzung im Unternehmen?
Für die datenschutzgerechte Verarbeitung von Arbeitszeitdaten ist grundsätzlich der Arbeitgeber als datenschutzrechtlich Verantwortlicher zuständig. Er muss sicherstellen, dass die Zeiterfassung den Anforderungen der DSGVO entspricht und geeignete technische und organisatorische Schutzmaßnahmen umgesetzt werden.
Ist ein Datenschutzbeauftragter bestellt, berät und überwacht dieser die Einhaltung der Datenschutzvorschriften. Dazu gehören beispielsweise die Beratung bei der Einführung eines Zeiterfassungssystems, die Sensibilisierung der Beschäftigten und die Überprüfung datenschutzrechtlicher Prozesse. Die Verantwortung für die Einhaltung der DSGVO geht dadurch nicht auf den Datenschutzbeauftragten über.
Die zuständigen Datenschutzaufsichtsbehörden können die Verarbeitung personenbezogener Arbeitszeitdaten überprüfen, beispielsweise aufgrund einer Beschwerde oder im Rahmen einer aufsichtsbehördlichen Prüfung. Unternehmen müssen dann nachweisen können, dass sie die einschlägigen Datenschutzanforderungen einhalten. Dazu können unter anderem das Verzeichnis der Verarbeitungstätigkeiten, dokumentierte Schutzmaßnahmen und gegebenenfalls eine Datenschutz-Folgenabschätzung gehören.
Hinweis: Die Kontrolle der Einhaltung erfolgt durch die Verantwortlichen im Unternehmen selbst – idealerweise mit Unterstützung eines Datenschutzbeauftragten. Externe Prüfungen können durch die Landesdatenschutzbehörden erfolgen. Eine gute interne Dokumentation schützt Sie bei Rückfragen und Audits.
Effizient und rechtskonform: Ihre Zeiterfassung mit TimO umsetzen
Mit TimO können Unternehmen Arbeitszeiten digital erfassen und zentral verwalten. Die Software bietet Funktionen, die eine datenschutzgerechte Organisation der Zeiterfassung unterstützen:
- Verschiedene Erfassungswege: Mitarbeitende können ihre Zeiterfassung per App, PC oder Terminal dokumentieren.
- Rollen und Berechtigungen: Unternehmen können Zugriffsrechte entsprechend den Aufgaben unterschiedlicher Benutzergruppen festlegen.
- Nachvollziehbare Zeitbuchungen: Eine Änderungshistorie unterstützt die Nachvollziehbarkeit von Korrekturen an Arbeitszeitbuchungen.
- Hosting in Deutschland: TimO bietet den Betrieb seiner Cloud-Lösung in deutschen Rechenzentren an.
Wichtig: Die technische Ausstattung einer Zeiterfassungssoftware allein gewährleistet keine vollständige DSGVO-Konformität. Arbeitgeber müssen insbesondere die Verarbeitungszwecke, Berechtigungen, Informationspflichten sowie Aufbewahrungs- und Löschregeln für ihren konkreten Einsatz festlegen.
FAQ: Häufige Fragen zu Datenschutz und Zeiterfassung
Wer kontrolliert die Einhaltung der Datenschutzregeln in der Zeiterfassung?
Als Arbeitgeber tragen Sie die volle Verantwortung für die DSGVO-konforme Umsetzung Ihrer Zeiterfassung – technisch, organisatorisch und rechtlich. Falls Sie einen Datenschutzbeauftragten haben, übernimmt dieser die interne Kontrolle, Beratung und Dokumentation. Zusätzlich prüfen Landesdatenschutzbehörden bei Beschwerden oder stichprobenartig, ob Sie alle Vorgaben einhalten.
Darf ein Kollege meine Arbeitszeiten kontrollieren?
Nein. Arbeitszeitdaten sind vertraulich. Ein direkter Zugriff durch Kolleg:innen ist nur dann zulässig, wenn dieser dienstlich notwendig und vertraglich oder betrieblich geregelt ist – z. B. bei Teamleitung oder Projektverantwortung. Auch dann gilt: Die Sichtbarkeit und Auswertung unterliegen klaren Grenzen.
Wer darf mein Arbeitszeitkonto einsehen – und ist das vertraulich?
Der Zugriff ist streng geregelt: Nur autorisiertes Personal darf auf Ihr Arbeitszeitkonto zugreifen. Dazu zählen:
- Sie selbst (über Self-Service-Funktionen),
- die Personalabteilung (für Abrechnung und Kontrolle),
- und ggf. Ihre Vorgesetzten, sofern es vertraglich oder per Betriebsvereinbarung legitimiert ist.
Mehr zum Thema lesen:
- Arbeitszeitgesetz 2024: Regelungen und geplante Änderungen
- Ist die minutengenaue Arbeitszeiterfassung Pflicht?
- Arbeitszeitbetrug: Beispiele, Gesetze & Tipps zum Umgang
Disclaimer:
Die aufgeführten Urteile, Tipps und Beiträge sind nach bestem Wissen und Gewissen sorgfältig zusammengestellt. Es wird kein Anspruch auf Vollständigkeit und Ausschließlichkeit der Inhalte gestellt. Die zur Verfügung gestellten Informationen ersetzen keine individuelle juristische Beratung.